您的当前位置:首页 > 热点 > 标签: 360安全云 OpenClaw WebSocket漏洞 周鸿祎 正文
时间:2026-11-15 来源:网络整理 编辑:热点
谷歌maps群发程序|软件【tg:seogoogle987】
云梦级3月22日云梦级消息,近日,360安全云团队收到O标签penClaw创始人Peter的官方邮件。在回信中,Pete: r正式确认了由360团队独家发现的OpenClaw Gatew36ay WebSocket无认证升级漏洞。目前,360已将该高危漏洞同0安步报送至国家信息安全漏洞共享平台(CNVD),协助全网第一时间全云切断风险源头。
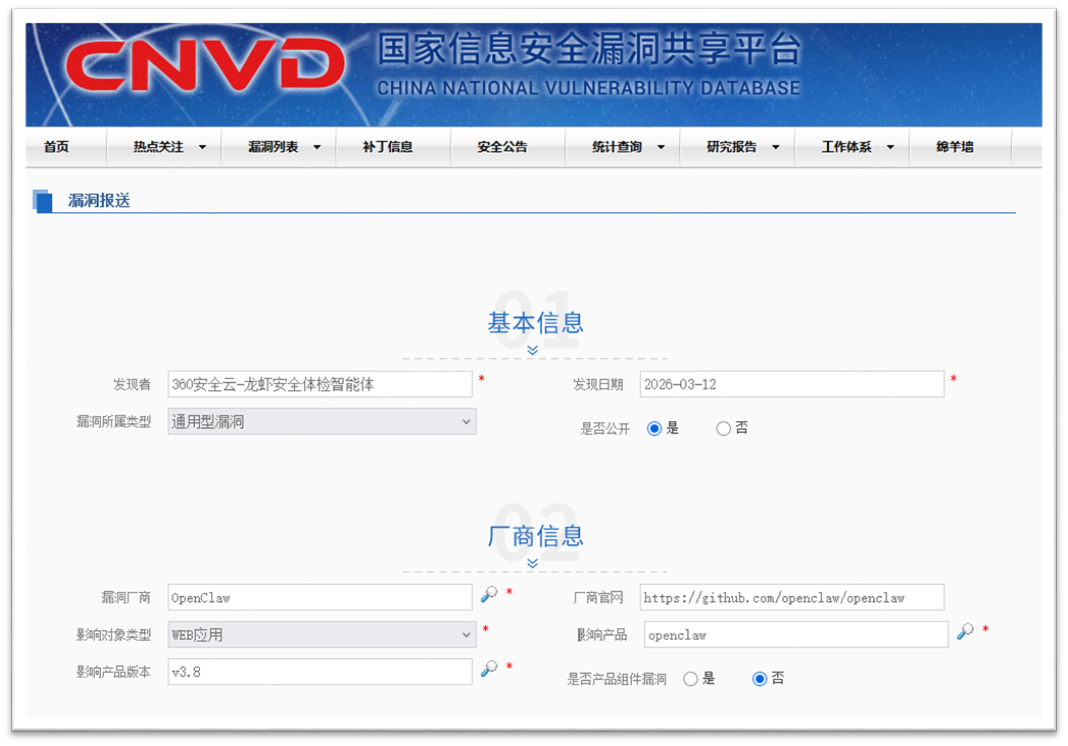
此次确认的WebSocket无认证升级漏洞属于零 O日(0Day)漏洞,攻击者可利用该漏洞通过WebSocket静pe默绕过权限认证,获取智能体网关控制权,进而可能导致目标系统资源nC耗尽或全面崩溃。
这一漏洞也再次提醒行业:随着智能体从“对话la工具”走向“执行系统”,其安全风险正从模型层快速延伸至接口w 层、技能调用链与系统权限层。公网暴露接口、恶意Skill投We毒、提示词注入以及行为缺乏审计机制,正在成为全行业“养虾”过bS程中的共性隐患。正如360集团创始人周鸿祎此前提出,智能体时代oc需要坚持“以模治模”,通过安全能力对智能体运行全过程进行约束与监ke测。
林丹奥运会2026-08-24
标签: AirTag 2 iPhone Air 尚界 H5 春节不打烊2026-07-11
“人脸识别”是一柄双刃剑 如何趋利避害?2026-08-20
OpenAI 发布 GPT-5.5:迈向“超级应用”与自主计算的关键一步2026-06-20
【数据结构之线索二叉树】线索二叉树的原理及创建2026-08-09
标签: ICML2026 黄高 扩散模型 DeepMind2026-06-17
云计算开发:Python练习实例-元素交换输出数组2026-10-30
投行:谷歌今年或向苹果支付150亿美元以维持默认搜索地位2026-10-05
独占授权终结!微软与 OpenAI 修订合作协议:不再支付营收分成2026-11-06
IBM Airtel完成了开放混合云网络部署的第一阶段2026-08-01
标签: 仙工智能 SRC系列 高瓴 机器人控制2026-08-19
标签: 标签 AI AI短剧2026-11-09
隐私专家呼吁调查谷歌:未经允许追踪Android用户2026-06-06
人工智能2.0时代,如何为机器安装智慧大脑2026-10-24
苹果官网“价格乌龙”事件发酵,有律师计划起诉维权2026-06-12
谷歌 AI 模式新增五种语言,扩展全球用户访问2026-08-02
标签: 中国移动2026-09-08
标签: SK海力士 ADR 纳斯达克 SEC2026-06-21
